Google actualiza guía de seguridad para agentes y sistemas empresariales
Un agente que consulta varios sistemas empresariales necesita algo más que una instrucción en lenguaje natural: debe saber a qué herramientas puede acceder, bajo qué identidad actúa y quién revisa las acciones importantes. Google Cloud actualizó el 27 de octubre de 2026 una guía de arquitectura para incorporar recomendaciones de seguridad a ese tipo de integración.
La nota de cambios identifica la actualización de una guía existente, no el lanzamiento de un producto. Su valor está en ordenar decisiones de identidad, acceso y supervisión; aplicarla no demuestra por sí sola que una implementación sea segura.
Una interfaz para sistemas distintos
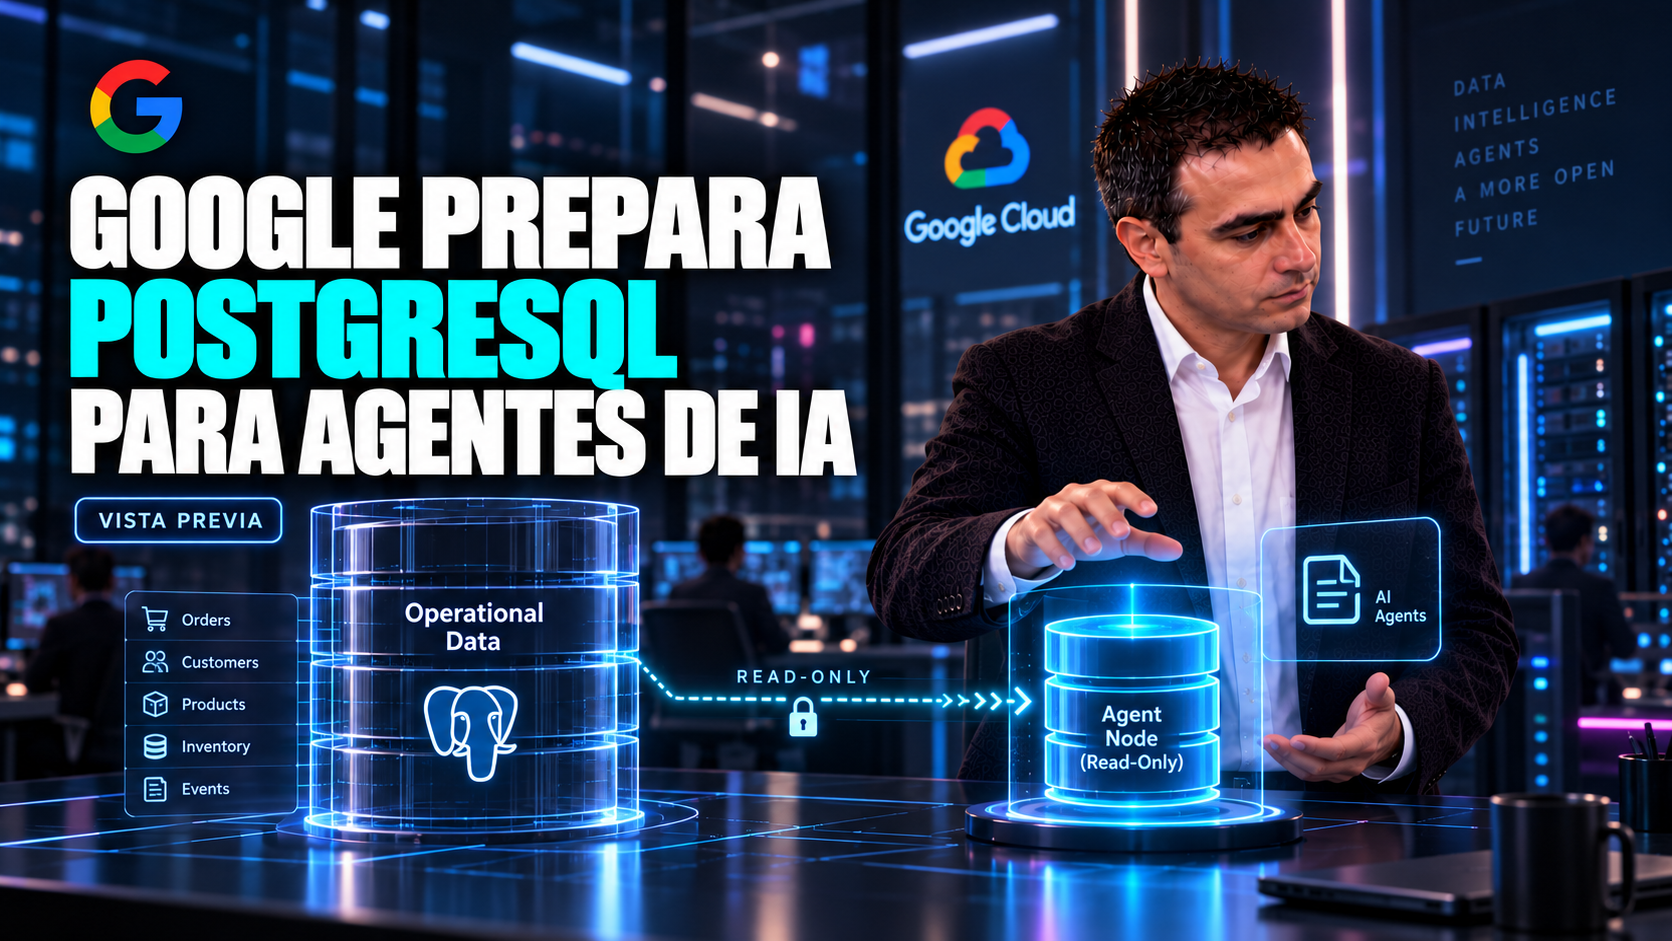
La arquitectura de referencia de Google Cloud describe un agente coordinador que recibe solicitudes desde una aplicación, una interfaz de chat o eventos y las dirige hacia sistemas empresariales diferentes. El diseño contempla servicios internos y externos, incluidos una base de datos y aplicaciones con sus propias interfaces.
Para quien opera un proceso, una interfaz común puede reducir cambios entre aplicaciones. Sin embargo, reunir solicitudes en un solo punto no elimina las diferencias entre permisos, datos y reglas de cada sistema. Una respuesta que combina fuentes debe conservar suficiente contexto para que una persona pueda comprobarla.
La guía es una arquitectura de alto nivel, no un resultado medido para una empresa concreta. Antes de adoptarla, el equipo debe identificar qué tareas están dentro del alcance y qué acciones producen efectos reales. Consultar un estado y modificarlo requieren controles diferentes.
Cómo conecta el agente con herramientas
En el ejemplo, el coordinador se construye con Agent Development Kit y se despliega en Cloud Run. La guía describe servidores MCP para exponer herramientas asociadas a sistemas de destino. Uno puede ofrecer acceso a una base de datos y otro a una aplicación; cada uno mantiene una interfaz definida para el agente.
Ese diseño puede facilitar cambios en un sistema de fondo sin obligar a reescribir toda la lógica del agente. No elimina la necesidad de mantener los conectores. Si una API cambia sus reglas o una herramienta interpreta mal sus parámetros, el problema puede trasladarse al flujo completo.
El equipo debe documentar qué herramienta lee, escribe o ejecuta una operación, qué datos devuelve y cómo se verifica su resultado. Un protocolo común facilita la conexión, pero no garantiza que cada acción esté autorizada o que la respuesta sea correcta.
Identidad, acceso y registro
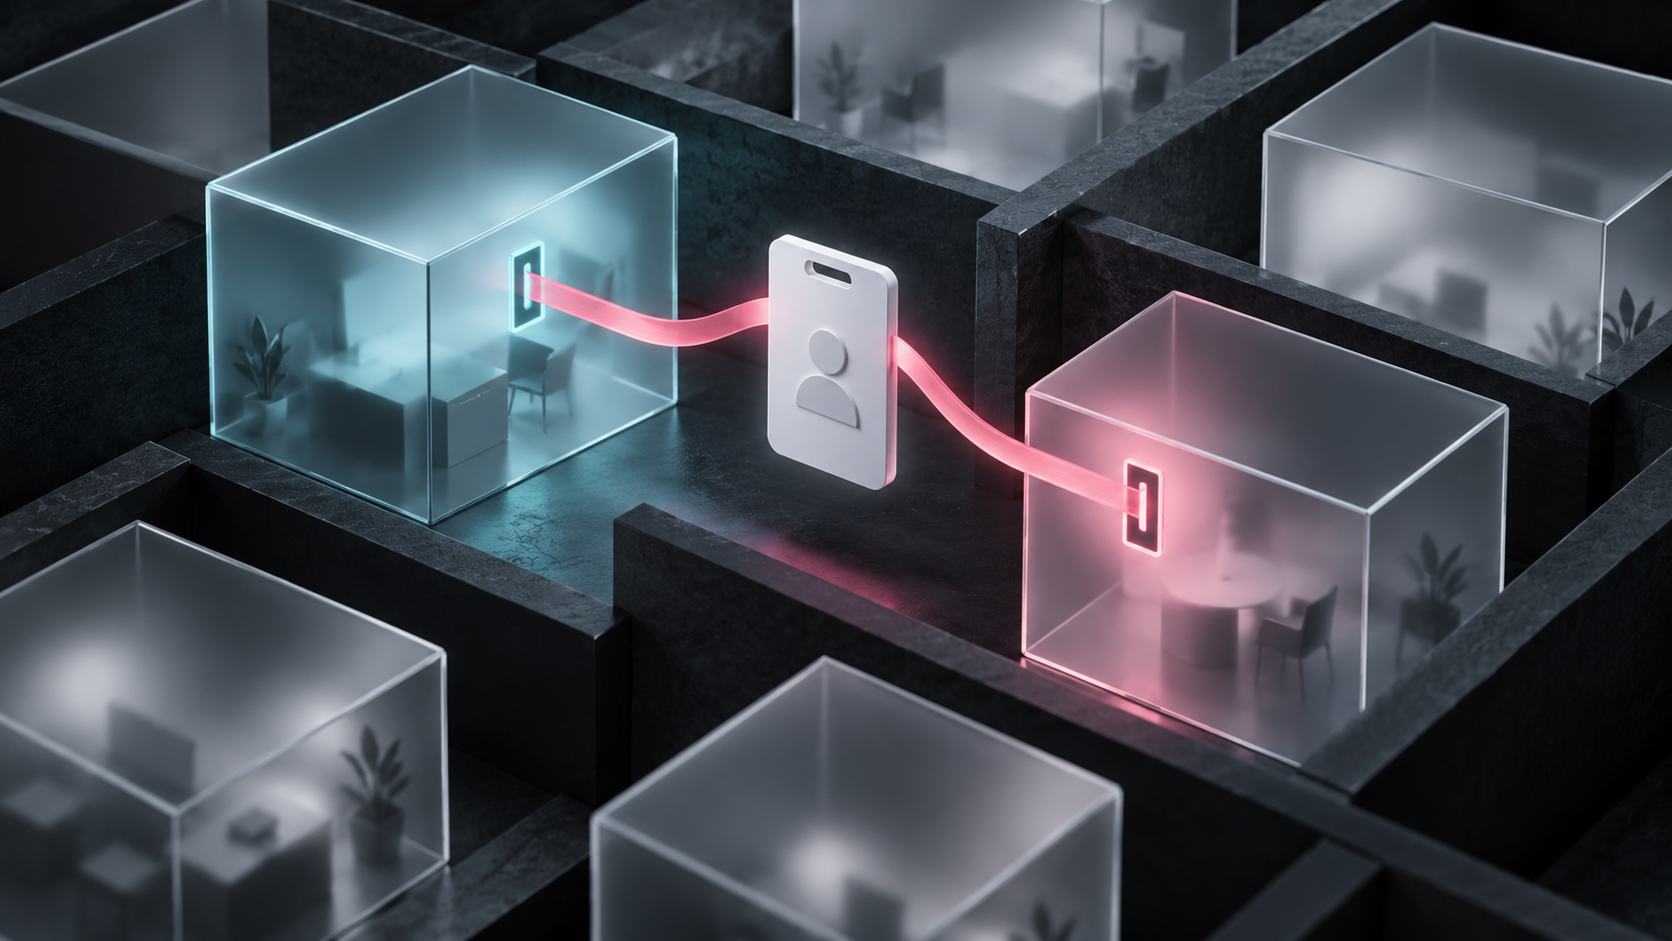
En la actualización, Google recomienda asignar a cada agente una identidad vinculada a su carga de trabajo y permisos mínimos. También propone Agent Gateway para gobernar tráfico y aplicar políticas de denegación por defecto, y Agent Registry para comprobar conexiones con agentes y herramientas aprobadas.
Son capas con responsabilidades diferentes. La identidad permite distinguir quién actúa; una política determina qué puede hacer; el registro ayuda a controlar qué componentes están autorizados. Un equipo todavía debe definir sus propias reglas, probarlas y mantenerlas cuando cambian las responsabilidades o las herramientas.
La guía también recomienda supervisión humana en sistemas críticos: una persona debe poder revisar, aprobar, anular o pausar acciones. Esa recomendación no significa que todos los usos requieran la misma intervención. El nivel de revisión debe relacionarse con el efecto de una decisión y la capacidad de corregirla.
Proteger las llamadas a servicios
Para servicios Cloud Run y servidores MCP alojados allí, Google recomienda cuentas de servicio dedicadas con permisos mínimos y controles de entrada. También propone Identity-Aware Proxy junto con Agent Gateway para autenticar y autorizar solicitudes entrantes hacia las herramientas.
Autenticación y autorización responden preguntas distintas: la primera comprueba una identidad; la segunda determina si esa identidad puede realizar una operación concreta. Una conexión autenticada puede seguir teniendo permisos excesivos. Conviene revisar ambos aspectos y probar accesos permitidos y rechazados.
La documentación menciona inspección de instrucciones y herramientas con Model Armor dentro del enfoque de gateway. Ningún filtro debe asumirse como infalible: un documento externo o una respuesta de herramienta puede contener contenido engañoso, por lo que los límites de acceso y la revisión del resultado siguen siendo necesarios.
Operación, costos y evidencia
La guía recomienda registros estructurados y trazas para observar un flujo distribuido. Esa evidencia ayuda a reconstruir qué solicitud pasó por qué componente y a localizar fallos. El equipo debe decidir qué información registrar, cuánto conservarla y quién puede consultarla, evitando convertir el registro en otra exposición de datos.
También menciona automatizar infraestructura y ajustar la capacidad mínima de Cloud Run cuando la latencia importe. Mantener instancias listas puede reducir espera inicial, pero cambia el costo operativo. No existe aquí una medición que permita prometer ahorro o velocidad para una organización particular.
Una prueba acotada debería comenzar con una tarea reversible o de solo lectura, datos autorizados y criterios de aceptación definidos. Después puede examinar errores, permisos rechazados y recuperación antes de ampliar el alcance. Esta es una propuesta editorial, no una implementación que hayamos ejecutado.
Preguntas frecuentes
¿Google lanzó un producto nuevo el 27 de octubre?
La fuente consultada registra una actualización de seguridad a una guía de arquitectura existente. No presentamos ese cambio como un lanzamiento.
¿MCP asegura que un agente tenga solo los permisos necesarios?
No. El protocolo conecta herramientas; las identidades, políticas y permisos deben configurarse y verificarse en cada sistema.
¿El gateway elimina la revisión humana?
No. La guía recomienda supervisión humana para sistemas críticos y propone controles técnicos adicionales.
¿Se probó esta arquitectura?
No. Este reportaje explica documentación pública; no desplegamos servicios ni verificamos una cuenta.
Fuente: La explicación adapta y resume la guía de Google Cloud, Casey West y colaboradores, publicada bajo Creative Commons Attribution 4.0, salvo indicación distinta. La selección, el orden y el análisis se modificaron para esta nota.