Anthropic publicó una guía técnica exhaustiva y su marco de contención de seguridad para Computer Use, la capacidad introducida en Claude 3.5 Sonnet que permite a los agentes interactuar directamente con interfaces gráficas de usuario emulando clics, pulsaciones de teclas y desplazamiento de ratón. Al dotar a un modelo de lenguaje de control operativo sobre un entorno de escritorio, los vectores de ataque tradicionales se multiplican exponencialmente, en particular la inyección indirecta de instrucciones (indirect prompt injection) oculta en páginas web o correos electrónicos no confiables. Para neutralizar estos riesgos, Anthropic detalla una arquitectura multicapa basada en máquinas virtuales aisladas, cuentas de usuario efímeras sin privilegios administrativos, cortafuegos de red restringidos y mecanismos obligatorios de confirmación humana previa ante acciones destructivas o transferencias financieras.
Capítulo 01
La noticia en una frase
Anthropic detalla la arquitectura de sandboxing, contención y defensa contra prompt injection indirecto para la ejecución segura de Computer Use en SO.
En evaluaciones de seguridad adversariales dirigidas por el equipo de confianza y seguridad de Anthropic, agentes ejecutando tareas autónomas de navegación fueron expuestos a páginas web señuelo con instrucciones maliciosas ocultas en fuentes de texto invisible. El aislamiento estricto en contenedores efímeros sin acceso al sistema de archivos del anfitrión impidió con éxito cualquier fuga lateral de credenciales o persistencia entre sesiones.
Capítulo 02
El alcance que cambia la lectura
La interacción autónoma con computadoras representa el siguiente gran salto cualitativo en la automatización del conocimiento, pero expone a las organizaciones a que un agente ejecute comandos como `rm -rf`, descargue malware involuntariamente o filtre cookies de sesión autenticadas. Tratar la ejecución de Computer Use como un proceso no confiable dentro de un sandbox estricto redefine las mejores prácticas de ciberseguridad para software agéntico.
Capítulo 03
El mecanismo documentado
La arquitectura recomendada por Anthropic implementa tres anillos concéntricos de defensa: en primer lugar, un entorno virtualizado (como Docker o una VM ligera tipo Firecracker) donde corre el servidor de visualización X11/Wayland; en segundo lugar, un proxy de red con lista blanca estricta que bloquea conexiones entrantes y salientes no esenciales; y en tercer lugar, un middleware de intercepción que evalúa el riesgo de cada llamada a la API de herramientas (computer tool) antes de simular el evento de entrada física en el sistema operativo.
Capítulo 04
La relación entre las piezas
Esta arquitectura complementa directamente las especificaciones de Model Context Protocol (MCP) y los estándares de evaluación de seguridad de Anthropic, proporcionando una plantilla de despliegue reproducible en Linux, macOS y Windows virtualizado.
Capítulo 05
Qué capacidad se puede atribuir
Se constata una notable fiabilidad para automatizar flujos repetitivos de entrada de datos en hojas de cálculo, pruebas de extremo a extremo de software y resolución de formularios web corporativos. Sin embargo, no se debe delegar la supervisión completa en tareas con acceso a cuentas bancarias, infraestructura crítica de producción o gestión de identidades sin un operador humano en el bucle.
Capítulo 06
La puerta de control
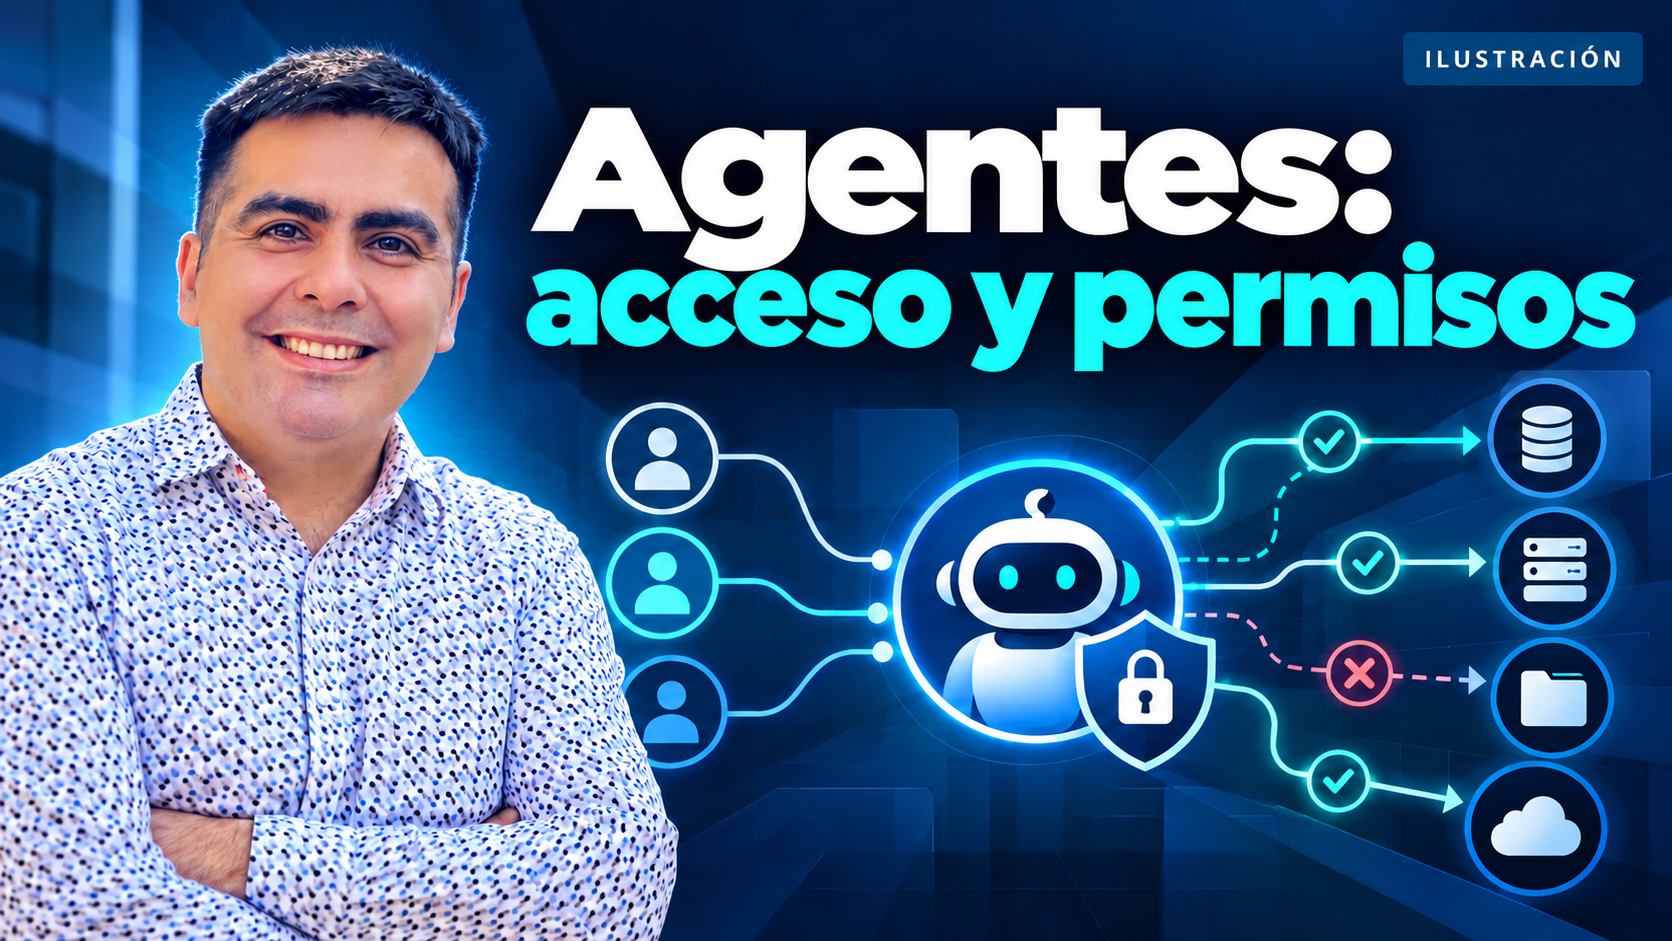
Los desarrolladores e ingenieros de seguridad disponen de puntos de interrupción configurables, registros completos de capturas de pantalla tomadas por el agente en cada paso y políticas granulares de denegación por defecto (deny-by-default) para cualquier comando que modifique permisos del sistema.
Capítulo 07
Lo que la fuente no demuestra
Anthropic enfatiza que Computer Use se encuentra actualmente en fase beta pública experimental, y que las defensas algorítmicas por sí solas no ofrecen una garantía matemática del 100% frente a técnicas sofisticadas de prompt injection visual u esteganografía en interfaces.
Capítulo 08
Cómo probarlo sin prometer de más
Los equipos técnicos pueden inspeccionar la implementación de referencia en el repositorio oficial de Anthropic (`github.com/anthropics/anthropic-quickstarts/tree/main/computer-use-demo`) y probarla en entornos seguros de Docker.
Capítulo 09
Veredicto editorial
La madurez de los agentes autónomos de escritorio dependerá menos de la velocidad con que muevan el cursor y mucho más de la solidez criptográfica y arquitectónica de los entornos en los que se les permita operar.
Fuente oficial y reporte: Anthropic Research & Trust and Safety